Terceros críticos: el error de creer que ‘contrato firmado = riesgo controlado’
(Serie: supervisión de riesgo tecnológico en multi-operación — 2/3)
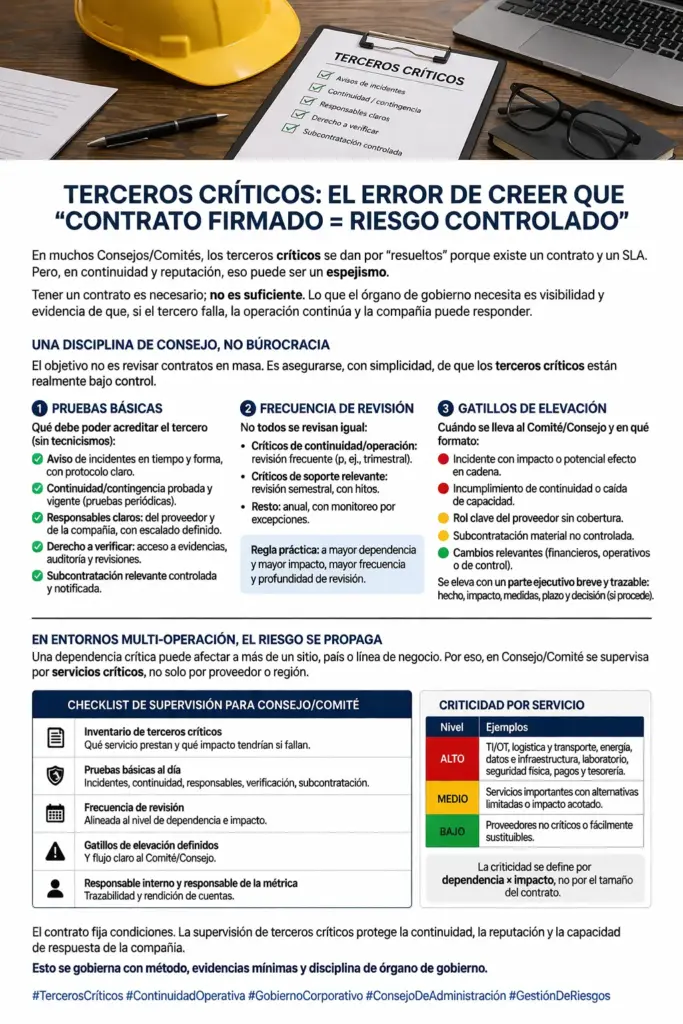
A nivel Consejo/Comité, los terceros críticos no pueden darse por “resueltos” porque existe un contrato y un SLA. En lo que respecta a continuidad y reputación, eso puede ser un espejismo.
El punto no es revisar contratos “en masa”. El punto es que el órgano de gobierno pueda supervisar, de forma sencilla, si los terceros críticos están realmente bajo control.
Una disciplina práctica de Consejo/Comité se apoya en tres elementos:
– Pruebas básicas que el tercero debe poder acreditar (sin tecnicismos): avisos de incidentes, continuidad/contingencia, responsable interno del proveedor y de la compañía, derecho a verificar y control de subcontratación relevante.
– Frecuencia de revisión: no todo se revisa igual; se revisa más lo que puede generar un efecto en cadena o un impacto material.
– Gatillos de elevación: cuándo un problema con un tercero crítico se eleva al Consejo/Comité (y en qué formato), para decidir sin improvisación.
El objetivo no es burocracia. Es evitar el efecto en cadena cuando falla un tercero crítico y el riesgo deja de ser “tecnológico” para convertirse en operativo y de mercado.
En entornos multi-operación, una dependencia crítica puede afectar a más de un sitio; por eso debe supervisarse por servicio crítico —no sólo por proveedor.
El contrato fija condiciones; la supervisión de terceros críticos protege la continuidad, la reputación y la capacidad de respuesta de la compañía.
PD – En multi-operación, este es el complemento natural de la regla anti-promedios: visibilidad por servicio crítico, evidencias mínimas, cadencia de revisión y gatillos de elevación al Consejo/Comité. El punto de control no es el contrato: el contrato es condición necesaria, pero no suficiente.